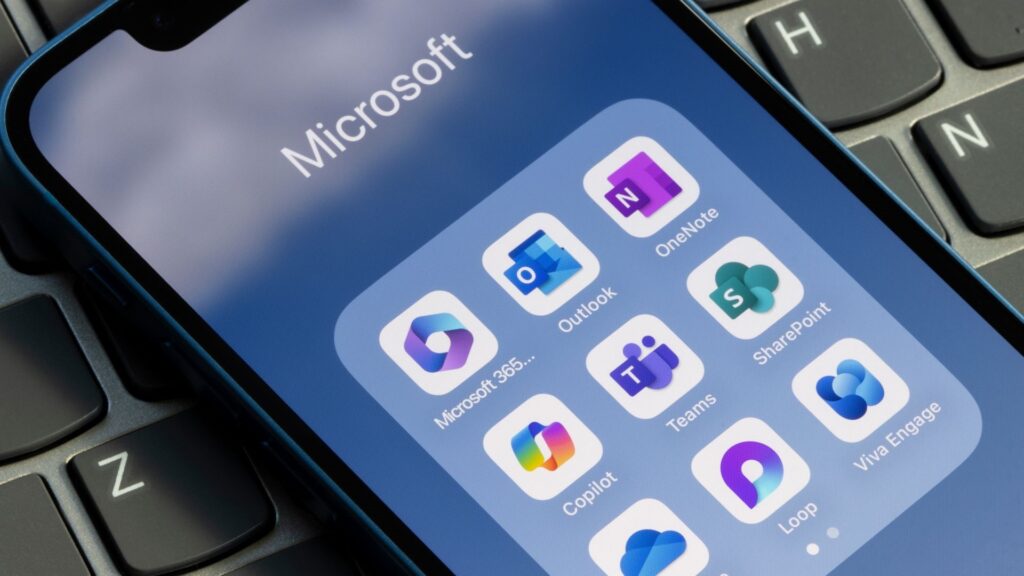
Casi 24 horas tardó la compañía estadounidense en reestablecer el servicio de Outlook, Teams y Copilot. Un fallo que afectó a más de 70 países los pasados 12 y 13 de noviembre. A la espera de un informe definitivo, el proveedor alude a una actualización de la red y descarta un ciberataque.
Durante la tarde del jueves 12 de noviembre se produjo una caída de Microsoft a nivel global que provocó fallos en el funcionamiento de servicios como el correo Outlook, la plataforma de comunicación y colaboración Teams y la aplicación de IA Copilot. El falló se notó en primer lugar en Estados Unidos con los primeros avisos registrados sobre las 13:00 horas y en España durante la mañana del 13 de noviembre. El “incidente” se prolongó durante cerca de 24 horas y ha causado enormes pérdidas a muchas empresas.
La causa: actualización de la red
El sábado de madrugada Microsoft dio el suceso por cerrado y al parecer no fue un ciberataque. Según la firma de Redmond, el origen estuvo en Exchange Online -servicio que gestiona el correo y los calendarios de las cuentas profesionales-, cuya actividad consumía rápidamente los recursos disponibles de los servidores hasta dejar de responder. Se recurrió a los que seguían operativos, pero también cayeron.
En un principio el proveedor indicó que el fallo se produjo durante una ampliación anterior de la capacidad de su red y afloró tras un cambio de configuración reciente. Una configuración incorrecta de la red Azure.
El jueves por la noche, Microsoft pausó todos los despliegues, desvió tráfico y reinició máquinas. Pero estas acciones no estaban solventando el problema así que no fue hasta el viernes cuando empezaron a recuperarse los sistemas. Y lo hicieron de forma diferente según regiones.
Sea como fuere, la empresa ha reiterado que se trata de un problema técnico sin relación con ciberataques ni con la IA. Ahora sólo queda esperar a los informes que se ha comprometido a publicar en breve.
Dependencia tecnológica
Tras la recuperación de estos servicios ahora toca reflexionar. En un momento en el que tanto se habla de “soberanía digital y tecnológica” en Europa y España, el suceso acaecido con el gigante estadounidense ha puesto de manifiesto una realidad: existe una dependencia brutal de la tecnología de un puñado de compañías, generalmente norteamericanas. Esta concentración paraliza la capacidad de reacción y hace que los riesgos sean mucho mayores.
Además, el “incidente” ha sacado a la luz otra necesidad: establecer planes de contingencia. A raíz del apagón que sufrimos el 28 de abril de 2025, el Gobierno lanzó un Real Decreto de Seguridad y Resiliencia de las Redes y Servicios de Comunicaciones Electrónicas e Infraestructuras Digitales que obliga a las operadoras a garantizar al menos cuatro horas de cobertura móvil ante apagones generalizados. La normativa exige a las compañías la elaboración de planes de seguridad y contempla inversiones millonarias en el sector, cuya aprobación definitiva está prevista para finales de este año.
Ante el caso de Microsoft, ¿qué alternativas se manejan? Una cuestión que deberán hacerse todas las empresas afectadas por esta caída para asegurar la continuidad del negocio si se volvieran a producir situaciones similares.
Fuente: Cristina Albarrán-Directora de Redes&Telecom
Imagen: Redes&Telecom

¿Qué te ha parecido este contenido?
¡Haz clic en una estrella para puntuarlo!
Promedio de puntuación 0 / 5. Recuento de votos: 0
Hasta ahora, no hay votos. ¡Sé el primero en puntuar este contenido!